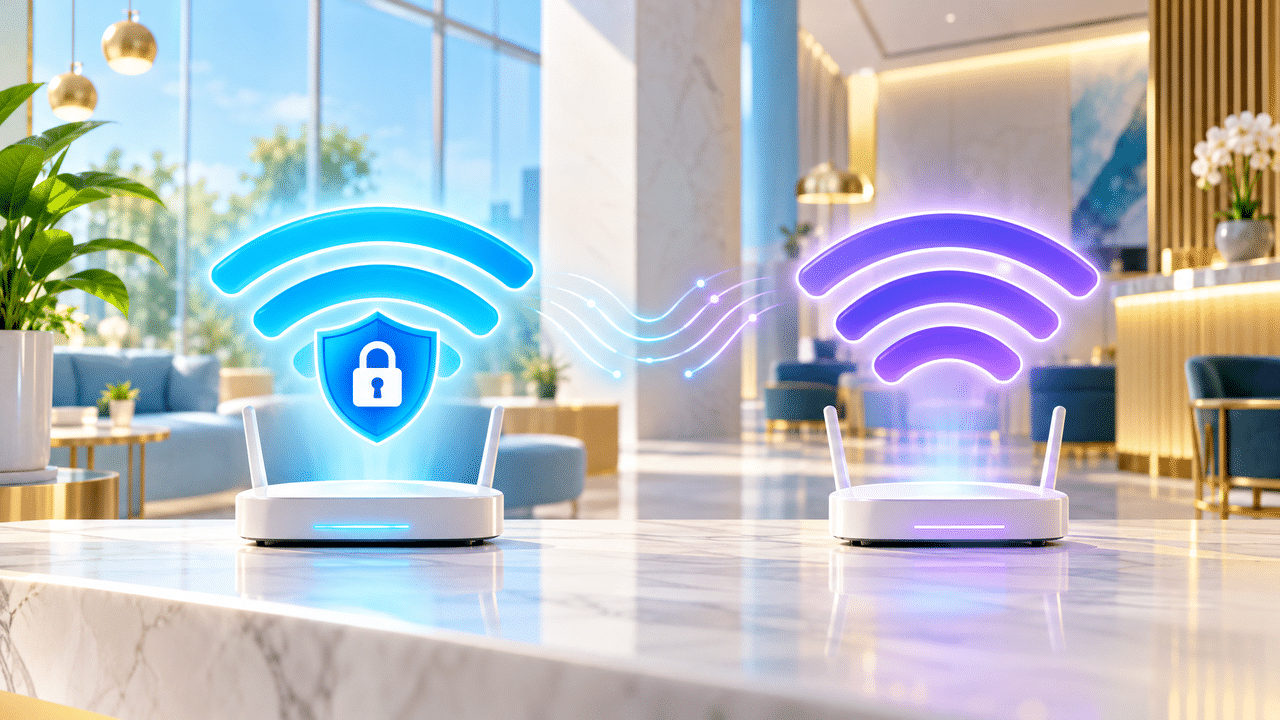
カフェやホテルで、表示されたWi-Fiを深く考えずタップしてない?

Wi-Fi Evil Twin
(悪魔の双子攻撃)
そのネットワーク、本当にお店やホテルのものとは限らない。
本物のWi-Fiと同じ名前を使い、利用者をだます「Wi-Fi Evil Twin攻撃」がある。
名前だけでは判断しにくい、やっかいな攻撃。
とはいえ、公衆Wi-Fiを使った瞬間に必ず危険という話でもない。
大事なのは、仕組みを知って、怪しい接続を避けること。
ここでは、Wi-Fi Evil Twin攻撃の怖さと、現実的な防ぎ方をまとめる。
Wi-Fi Evil Twin攻撃とは?
正規Wi-Fiそっくりの偽アクセスポイント
Wi-Fi Evil Twinは、正規のアクセスポイントをまねた偽のアクセスポイントにユーザーを接続させる攻撃。
アクセスポイントは、スマホやパソコンをネットワークにつなぐ無線機器のこと。つまりWi-Fiのアンテナ側。
攻撃者は、カフェやホテルなどで使われているSSIDと呼ばれるネットワーク名を装い、同じ名前のWi-Fiアクセスポイントを用意する。
その偽Wi-Fiに接続すると、あなたの端末からインターネットへ向かう通信が、攻撃者の機器を経由することになる。
米国のサイバーセキュリティ機関CISAも、攻撃者が正規の公衆ネットワークになりすまし、より強い電波などで利用者を接続させる手口として説明している。
厄介なのは、ユーザー端末のWi-Fi一覧に表示される名前が、正規のものと同じになり得ること。
SSIDが正しいから安全、という判断はできない。
Wi-Fi Evil Twin攻撃が怖い理由
攻撃の流れは、ざっくり次のとおり。
- 実在するWi-Fiの名前や接続方式を調べる
- 本物と同じ名前の偽アクセスポイントを設置する
- 電波を強くするなどして、利用者を偽Wi-Fiへ誘導する
- 利用者が偽アクセスポイントに接続したら、通信を観察したり、偽サイトへ誘導したりする
被害の可能性があるのは、ログイン情報やメールの内容、個人情報など。
CISAは、クレジットカード番号やユーザー名、パスワードなどが対象になり得ると説明している。
ただし、Wi-Fi Evil Twinに接続しただけで、必ずすべての通信が丸見えになるわけではない。
HTTPSで保護された通信や、アプリ側で暗号化された通信は、盗み見が難しくなる。
「公衆Wi-Fiは即アウト」と決めつけるより、暗号化や接続先を確認することが大切。
目視だけで見抜くのはかなり難しい
Wi-Fi一覧に表示されるSSIDや電波の強さだけで、正規のアクセスポイントかどうかを確実に見分けるのは難しい。
SSIDは、設定する人が自由に決められる。つまり、本物と同じ名前にできる。
アクセスポイントの識別情報は偽装される可能性がある。
一方で、同じSSIDが2つ表示されたからといって、すぐ偽Wi-Fiと断定するのも危険。
大きな店舗やホテルでは、同じ名前の正規アクセスポイントを複数設置していることがある。
一般の利用者向けセキュリティ機能だけで、すべての偽アクセスポイントを確実に判定できるとも限らない。
企業向けには無線ネットワークを監視する仕組みもあるが、個人がスマホの画面だけで判断する場合は限界がある。
表示名より、接続方法と利用する情報の種類でリスクを下げるのが現実的だ。
攻撃者の目的は何?
目的は攻撃者によって違う。
もちろん愉快犯もいるだろうけど。
Wi-Fi Evil Twinは、偽Wi-Fiを入口にして、次のような行為につなげられる可能性がある。
- 通信内容や接続先の情報を集める
- IDやパスワードなどの入力をだまし取る
- 偽のログイン画面へ誘導する
- 偽サイトから不正なファイルをダウンロードさせる
- 通信を別のサイトへ誘導する
可能性として、偽Wi-Fiに接続しただけでマルウェアが自動的に注入されることもあり得る。
Wi-Fi Evil Twinに気づくためのサイン
決定的な見分け方はない。
それでも、次のような違和感があるなら、接続を中止しましょう。
総合的な判断になるかも。
- いつもパスワードが必要なWi-Fiなのに、同じSSIDでパスワードがない/なかった
- 店員やホテルの案内と、SSIDやパスワードが少し違う
- 接続直後に、普段とは違うログイン画面や見慣れない入力フォームが表示される
- Webサイトで証明書の警告が表示される
- 直前まで使えていたWi-Fiが急に切れ、再接続された
二重表示や急な切断は、正規の設備や電波状態でも起こるのでご認識を。
これだけで攻撃と断定はしないこと。
確認できない場合は、そのWi-Fiをいったん切断し、店舗やホテルのスタッフに正しいSSIDと接続手順を聞くのが安全。
証明書の警告が出た場合は、無理に進まない。
警告を消して使い続けるより、ブラウザを閉じて別の回線に切り替えるほうがいい。
被害を防ぐためにできること
Wi-Fi Evil Twin対策は、ひとつの機能に任せるより、接続前、通信中、重要な操作の3段階で考えるとわかりやすい。
これといった確実な一手がないのは悲しいところ。
複数の対策を組み合わせたい。
自動接続をオフにする
過去に使ったSSIDへ端末が自動で参加する設定は便利。
でも、外出先で保存済みのネットワーク名を見つけたとき、確認なしで接続する可能性がある。
不要な公衆Wi-Fiの接続設定は削除し、利用するときだけ手動で接続する。
Appleも、保存済みネットワークへの自動参加を避ける設定を案内している。
AndroidやWindowsでも、保存済みネットワークごとに自動接続を設定できる。
設定方法は端末、機種の公式案内を確認。
SSIDとパスワードを公式の案内で確認する
Wi-Fi一覧に出た名前だけで決めない。
店内の掲示、ホテルの案内、スタッフの説明など、正規の案内と照らし合わせる。
CISAも、公衆Wi-Fiの名前とパスワードを利用前に確認するよう勧めている。
同じSSIDだから見分けるのは難しいわけだけど。。
HTTPSと証明書の警告を確認する
Webサイトを開くときは、アドレスがhttps://で始まっているか確認。
FTCも、アドレスバーの鍵マークやHTTPSを暗号化の確認材料として案内している。
ドメイン名も確認すること。
見慣れない入力画面や証明書の警告が出た場合は、パスワードやカード情報を入力しない。
VPNを使う
信頼できるVPNを使うと、端末からVPNサービスまでの通信を暗号化できる。
偽アクセスポイントに接続してしまった場合でも、盗聴への備えになる。
ただし、VPNは接続先サイトの安全性を保証するわけではない。
あくまでもWi-Fi Evil Twinへの対策。
過信しないこと。
大事な操作はモバイル回線かテザリングで行う
ネットバンキング、クレジットカードの登録、仕事の管理画面へのログインなど、情報漏洩したときの影響が大きい操作は、公衆Wi-Fiを避ける!
これがもっとも無難。
スマホのテザリングを使う。(モバイル回線。スマホをWi-Fi接続してしまったら、話は元に戻ってしまうよ!)
テザリングは、スマホのモバイル回線(4Gとか5Gとか)を使う。
Wi-Fi接続しないこと!
得体の知れないアクセスポイントを経由することがなくなる。
通信量(料)は、安全料と思うしかない。
カフェやホテルのWi-Fiは使わないほうがいい?
必ずしもすべて避ける必要はない。
FTCは、現在は多くのWebサイトが暗号化を使っているため、公衆Wi-Fi接続は通常安全だと説明している。
一方で、Wi-Fiが正しいか分からないまま接続したり、接続直後の怪しい画面にパスワードを入力したりするのは避けたい。
公衆Wi-Fiを使うなら、次の線引きが現実的だ。
- 調べものやニュース閲覧は、HTTPSを確認して使う
- ログインが必要な操作は、公式アプリや正しいドメインを確認する
- 金融、仕事、個人情報の入力は、モバイル回線やテザリングを優先する
- 接続名やログイン画面に違和感があれば、使わない

結局、テザリングがいちばん安心
自分が契約しているモバイル回線でのテザリングは、見知らぬ公衆アクセスポイントを経由しないという点で安心。
特に、金融サービスや社内システムを使うときの第一候補。
Wi-Fi Evil Twin攻撃を完全に無効化できる。
だってWi-Fiに綱がないんだから。
Wi-Fi接続する前に一度立ち止まり、重要な情報を入力するときはテザリング(モバイル回線)に。
基本的対策をおさらい
しつこいですが。
Wi-Fi Evil Twin攻撃は、正規Wi-Fiと同じ名前の偽アクセスポイントを使い、利用者を攻撃者の通信経路へ誘導する手口。
Wi-Fi一覧の表示だけで見抜くのは難しい。
- 自動接続を見直すこと。
- SSIDとパスワードを公式の案内で確認すること。
- HTTPSや証明書の警告を確認すること。
- 大事な操作はモバイル回線へのテザリングで行うこと。
公衆Wi-Fiを怖がりすぎる必要はない。
でも、何も考えずに接続するのは避けたい。
便利さを享受しながら、入力する情報によっては、利用を慎重に考えましょう。
ご意見やご感想などお聞かせください! コメント機能です。